Kategoriearchiv: Office

Softwarehinweise und -tipps

Lokaler Mailserver unter Arch

Eine neuere Version für dovecot 2.4.x ist hier zu finden.

Hier hatte ich vor einiger Zeit meine main.cf und dovecot.conf für Arch dokumentiert, war dann jedoch auf dem ollen Wind U100 zu Kali gewechselt. Auf einem meiner anderen Oldtimer – einem Dell Vostro 1510 – läuft jetzt wieder ein Arch. Es weiß mit alter Hardware sehr ressourcenschonend umzugehen – im Gegensatz zu bloated Ubuntu – und das Mehr an Gefummel ist auf einem Laptop, den ich nicht im Dauereinsatz habe, auch nicht weiter tragisch.

Zu Dokumentationszwecken erneut die main.cf und dovecot.conf für einen lokalen Mailserver als Speicherplatz für die E-Mails der letzten Jahre:

/etc/postfix/main.cf

# local paths
queue_directory = /var/spool/postfix
command_directory = /usr/bin
daemon_directory = /usr/lib/postfix/bin
mail_owner = postfix

# local domain settings
myhostname = dellaro 
# mydestination = $myhostname, localhost.$mydomain, localhost
mydestination = $myhostname, localhost.localdomain, localhost

# Timeout settings and limits
# not nec. needed on localhost
# but will not do any harm either
delay_warning_time = 1h
unknown_local_recipient_reject_code = 450
minimal_backoff_time = 300s
maximal_backoff_time = 1200s
maximal_queue_lifetime = 1d
bounce_queue_lifetime = 1d
smtp_helo_timeout = 60s
smtpd_soft_error_limit = 3
smtpd_hard_error_limit = 12

# SMTP settings
# SSL not needed on localhost
# but will not harm either
smtpd_tls_cert_file=/etc/ssl/certs/mail.crt
smtpd_tls_key_file=/etc/ssl/private/mail.key
smtpd_use_tls=yes
# add some modern SSL stuff 
smtpd_tls_received_header = yes
smtpd_tls_mandatory_protocols = SSLv3, TLSv1
smtpd_tls_mandatory_ciphers = medium
smtpd_tls_auth_only = yes

smtpd_tls_session_cache_database = btree:/var/lib/postfix/smtpd_scache
smtp_tls_session_cache_database = btree:/var/lib/postfix/smtp_scache
smtpd_tls_loglevel = 1
smtpd_sasl_auth_enable = yes

smtpd_recipient_restrictions = permit_sasl_authenticated,
                               permit_mynetworks,
                               reject_unauth_destination,
                               
# Sender SASL not needed on localhost
# but will not harm either
smtpd_sender_restrictions = permit_sasl_authenticated, permit_mynetworks
smtpd_sasl_security_options = noanonymous

# SASL
smtpd_sasl_type = dovecot
smtpd_sasl_path = /var/run/dovecot/auth-client

# Network settings
inet_interfaces = loopback-only
inet_protocols = all
mynetworks = 127.0.0.0/8 [::ffff:127.0.0.0]/104 [::1]/128 
relayhost =

smtpd_relay_restrictions = permit_mynetworks 
                           permit_sasl_authenticated
                           defer_unauth_destination

# Email and mailbox settings
alias_maps = hash:/etc/postfix/aliases
alias_database = $alias_maps
home_mailbox = Maildir/
mailbox_size_limit = 0

# misc other stuff
mailbox_command = /usr/lib/dovecot/deliver -c /etc/dovecot/dovecot.conf -m "${EXTENSION}"

smtpd_banner = $myhostname ESMTP
biff = no
append_dot_mydomain = no
debug_peer_level = 2
sendmail_path = /usr/sbin/sendmail
newaliases_path = /usr/bin/newaliases
mailq_path = /usr/bin/mailq
setgid_group = postdrop
html_directory = no
manpage_directory = /usr/man
sample_directory = /etc/postfix/sample
readme_directory = no
recipient_delimiter = +

/etc/dovecot/dovecot.conf

auth_mechanisms = plain login
mail_access_groups = mail
mail_location = maildir:~/Maildir
passdb {
  driver = pam
}
protocols = imap
service auth {
  unix_listener auth-client {
    group = postfix
    mode = 0660
    user = postfix
  }
  user = root
}
ssl_cert = </etc/ssl/certs/mail.crt
ssl_key = </etc/ssl/private/mail.key
userdb {
  driver = passwd
}
protocol imap {
  imap_client_workarounds = delay-newmail tb-extra-mailbox-sep
}

Scheint rund zu laufen. Zumindest werfen mir weder Postfix noch Dovecot noch Fehlermeldungen entgegen. Zur Einrichtung selbst siehe die entsprechenden Seiten im Arch-Wiki:

https://wiki.archlinux.org/index.php/postfix

https://wiki.archlinux.org/index.php/Dovecot

Wie immer bei meinen auf jedem Laptop vorhandenen lokalen Mailservern: Der Mailserver ist von außen Dank iptables nicht zu erreichen. Nur der lokale Thunderbird nimmt Kontakt auf. Sicherheitslücken in der Konfiguration sind deswegen nicht tragisch.

Auf gleichem Stand halte ich die lokalen Mailserver auf den Laptops im Moment noch mit rsync gegenüber meiner heimischen Workstation. Da muss ich mir mal was Neues überlegen …
Firefox 46 auf Kubuntu 14.04

kubuntu-gtk-options

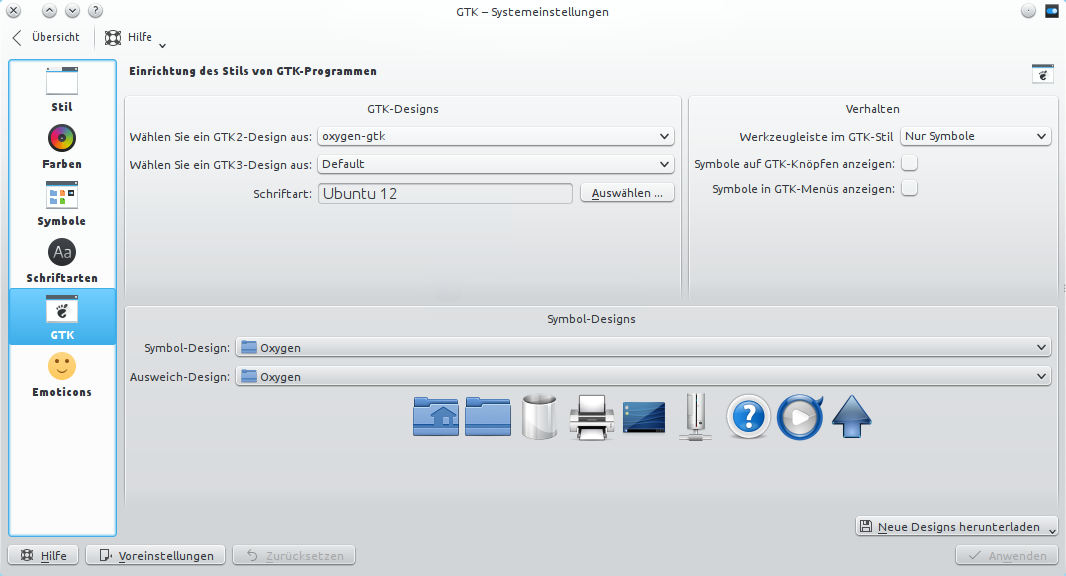
Der Firefox-Dialog [Ziel speichern unter ,,,] ließ sich seit dem Update auf Firefox 46 unter Kubuntu 14.04 LTS nicht mehr richtig bedienen. Die Einträge in der linken Fensterhälfte unter Orte, Geräte und Lesezeichen reagierten nicht mehr auf Klicks und die Speichern bzw. Abbrechen Buttons reagierten zumindest komisch, mussten oft mehrfach angeklickt werden. Lediglich der Krümelpfad im Dialogfenster konnte noch zur Navigation in den Ordnern verwendet werden. Das könnte mit einem Bug im Zusammenhang stehen, der Firefox unter Ubuntu 12.04 im Moment komplett unbrauchbar macht.

Was hier geholfen hat, war, das Verzeichnis ~/.config/gtk-3.0/ zu löschen. In den KDE-Systemeinstellungen ist das GTK-3-Design danach auf Default zurückgestellt.

Firefox passt sich hiernach nicht mehr so hübsch in den Desktop ein. Die Fensterrahmen haben nun einen anderen graublauen Ton, als Firefox selbst.

Maussorgen

Auf Grund von Mousejack war ich letzthin wieder auf der Suche nach einem Nagetier.

Meine sehr angenehm in der Hand liegende, im 2,4 Ghz Band funkende Microsoft Maus (MS Wireless Mobile Mouse 4000) fiel aus – die ist angreifbar. Updates für die Firmware stellt MS im Unterschied zu Logitech nicht zur Verfügung. Mist.

Zuerst also zu Logitech und dort eine M175 geordert. Ein Fehlkauf. Das Ding klappert wie ein 20 Jahre alter Renault R4. Die Bodenklappe, unter der sich die Batterie befindet, sitzt nicht wirklich fest. Der Ein- und Ausschalter ist zu tief im Gehäuse angebracht, so dass man diesen mit geschnittenen Fingernägeln kaum bedienen kann und obendrein ist mir das Teil zu klein. Einen Umstand hatte ich beim Kauf dazu noch überlesen: Die M175 nutzt farbloses Licht. Man muss sie also umdrehen und auf den Ein-/Ausschalter schauen, um zu wissen, ob das Ding an ist. Nervig.

Es begann eine zunehmend verzweifelter werdende Suche nach einer ordentlich verarbeiteten Maus, die nicht nach Gamer-Nager aussieht und eine vernünftige Anzahl an Knöpfen besitzt. Am Ende fündig wurde ich wieder … bei MS!

IMG_20160305_151354

ID 045e:076c Microsoft Corp. Comfort Mouse 4500

Die Maus ist ordentlich verklebt, so dass nix klappert, das Scrollrädchen ist frei drehbar, sie hat oben außer dem Mausradtaster die üblichen zwei Tasten und links und rechts jeweils eine. Die seitlichen Tasten sind so angebracht, dass man nicht aus Versehen klickt. Außerdem bringt jeder Taster einen klar definierten Druckpunkt mit. Und – entscheidend: Sie ist riesig! Genau richtig für meine Bratpfannen.

Kubuntu 14.04 erkennt das Teil umgehend und interpretiert die seitlichen Knöpfe im Browser und Dolphin als vor und zurück. Einstecken – tut.

Es fällt mir ja schwer dies zu sagen, aber Hardware können die Redmonder 🙂

Writer2DokuWiki

Bisher nutzte ich für die Konvertierung von Texten für DokuWiki das Plugin Writer2Dokuwiki und hatte wenig Probleme. Das jetzt frisch verfügbare LibreOffce 5.1 schmiert mir hierbei jedoch kommentarlos ab, so dass ich auf die Schnelle eine andere Möglichkeit brauchte. Diese ist nun eine Kombination aus tidy und pandoc.

loexportformat

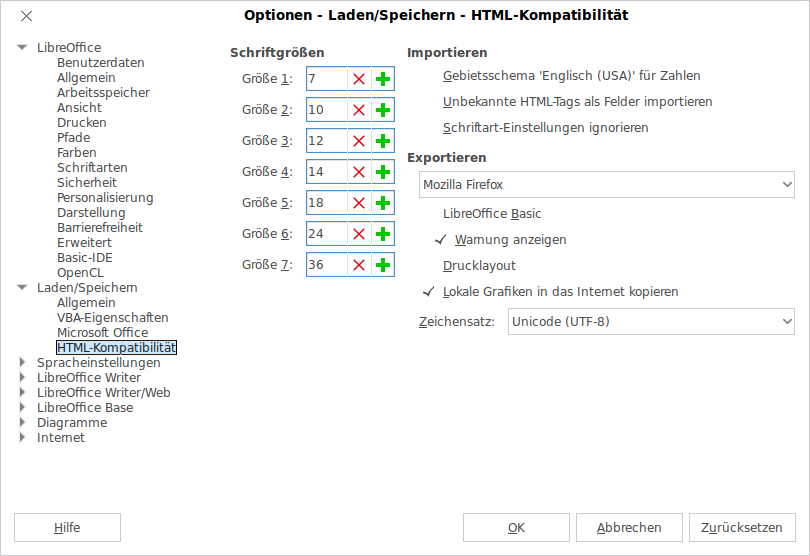
In LibreOffice wird das Exportformat für HTML Dateien zuerst unter /Extras /Optionen /Laden-Speichern /HTML-Kompatibilität auf UTF-8 umgeschaltet.

Über /Datei /Speichern unter wird nun das HTML-Format ausgewählt und die Datei gespeichert.

Hinweis: Der Exportdialog unter /Datei /Exportieren… erzeugt XHTML Dateien, die noch schwerer zu putzen sind. Also nutze ich diese Funktion nicht.

Der von LibreOffice erzeugte HTML-Code ist grauenhaft. Also muss dieser mit tidy geputzt werden. Die tidy.conf liegt hierbei in meinem Stammordner im dortigen ~/bin Verzeichnis:

# /home/dirk/bin/tidy.conf

clean: yes
drop-proprietary-attributes: yes
drop-empty-paras: yes
output-html: yes
input-encoding: utf8
output-encoding: utf8
join-classes: yes
join-styles: yes
show-body-only: yes
force-output: yes

Ein

tidy -q -config /home/dirk/bin/tidy.conf -i inputdatei.html | sed 's/ class="c[0-9]*"//g' > geputzt.html

wirfft weg, was wir nicht brauchen. Ein bischen class=western kann dabei übrig bleiben, tut aber nicht weiter weh.

Als nächstes kommt pandoc in einer Version größer gleich 1.13 zum Einsatz (unter Ubuntu 15.10 vorhanden):

pandoc -s -r html geputzt.html -t dokuwiki > fuerdokuwiki.txt

Die TXT Datei dann mit einem Editor öffnen und den Inhalt in DokuWiki einfügen. Voila. Zusammen macht das dann

tidy -q -config /home/dirk/bin/tidy.conf -i inputdatei.html | sed 's/ class="c[0-9]*"//g' | pandoc -s -r html -t dokuwiki > dokuwiki.txt ; kate dokuwiki.txt

oder gleich als Skript verpackt:

#!/bin/bash
tidy -q -config /home/dirk/bin/tidy.conf -i $1 | sed 's/ class="c[0-9]*"//g' | pandoc -s -r html -t dokuwiki | leafpad

Das klappte hier mit less und leafpad, das von mir sonst bevorzugte kate wollte nicht von stdin lesen. Da muss ich noch einmal nachsehen, woran das lag.

Man kann auch den Aufruf von LibreOffice und damit den ersten Schritt in das Skript integrieren, sofern die (angelieferten) Dokumente mit Formatvorlagen erstellt wurden. Das ist in meinem Kollegium hoffnungslos – aber im Prinzip ginge ein

soffice --headless --convert-to html:HTML datei.doc

Quellen: [1] [2]

Firefox 37 und Thunderbird 31.6.0 zicken wegen OCSP Fehlern

Heute Morgen waren einige meiner Seiten nicht mehr mit Firefox über HTTPS zu erreichen und auch Thunderbird meinte, dass er das Zertifikat nicht schlucken wolle – allerdings drückte er sich anders aus: Der Mailserver unterstütze die gewählte Authentifizierungsmethode nicht.

Als ich auf dem Mailserver direkt nachsah, meldete Dovecot beim Verbindungsaufbau mit Thunderbird:

dovecot: imap-login: Disconnected (no auth attempts in 2 secs): user=<>, rip=123.123.123.123, lip=12.12.12.12, TLS: SSL_read() failed: error:14094412:SSL routines:SSL3_READ_BYTES:sslv3 alert bad certificate: SSL alert number 42, session=<TNfVw/XCDwBP+hWC>

In beiden Fällen handelte es sich um Zertifikate von StartSSL die von den Vorgängerversionen von Thunderbird und Firefox noch klaglos geschluckt wurden. Die Zertifikate sind gültig und andere Browser (Chrome, Rekonq) wie auch andere MUAs (KMail) haben das Problem auch nicht bzw. provozieren beim Dovecot keine derartigen Fehlermeldungen.

Für’s Erste habe ich nun in beiden Mozilla-Programmen die Überprüfung der Zertifikate über OCSP abgeschaltet, bis ich mehr über diesen Fehler herausgefunden habe … oder bis Mozillaprodukte die Zertifikate wieder fressen.

In Thunderbird geht das unter /Bearbeiten /Einstellungen /Erweitert /Zertifikate /Validierung und in Firefox findet man diese Funktion unter /Bearbeiten /Einstellungen /Erweitert /Zertifikate. In beiden Fällen jeweils den Haken bei der OCSP-Option rausnehmen. Schön ist das nicht.

Duplex mit LO und HL 5250DN

Vier Seiten später hab ich endlich rausgefunden, wie ich meinen Brother HL 5250-DN dazu bringe aus LibreOffice heraus Duplex zu drucken.

duplex1

Das Häkchen bei „Sortieren“ darf drin bleiben.

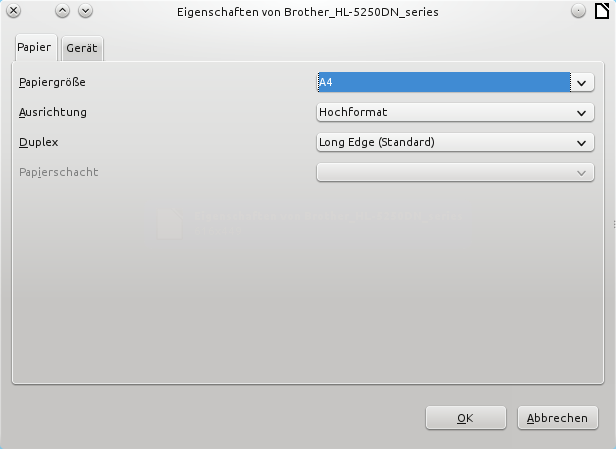
Ein kontrollierender Blick auf die „Eigenschaften“ des Druckers zeigt, ob Duplex aktiviert wurde.

duplex2

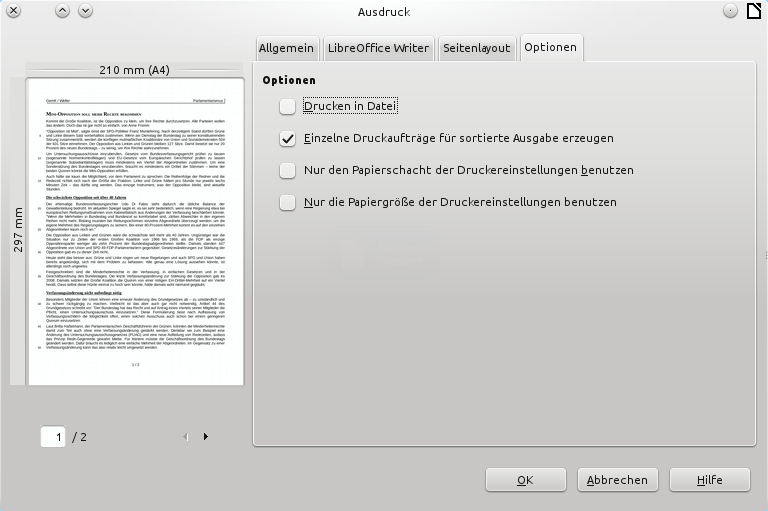
Long Edge ist der Standard und damit funktioniert es auch. Denn: Entscheidend ist die folgenden Einstellung für den Druck:

duplex3

Im Druckdialog von LibreOffice muss in der Registerkarte „Optionen“ ein Haken bei „Einzelne Druckaufträge für sortierte Ausgabe erzeugen“ gesetzt sein.

Dudle auf 14.04

Der Dienst Dudle ist datenschutzrechtlich eine saubere Alternative zu Doodle, das zwar in der Schweiz zu Hause ist, jedoch Google Analytics einsetzt und die Benutzer mit Werbung bewirft. Außerdem ist die Verwendung von Doodle für Beamte in Baden-Württemberg schlicht verboten.

Die Installation ist kein Zuckerschlecken, geht aber insgesamt dann doch eher freundlich als kompliziert über die Bühne. Das ganze Gefrickel lohnt nur dann, wenn man eine HTTPS Verschlüsselung für die eigenen Seiten schon am Laufen hat – wenn nicht, dann verwendet man besser den Dienst der TUD direkt.

Es kann durchaus sein, dass ich im folgenden ein paar Pakete zu viel an Bord hole – das mag dann bitte jeder selbst für sich prüfen. Außerdem kann es sein, dass einige Pakete nicht installiert wurden, weil diese auf meinem Zielsystem schon vorhanden waren. Anyway – so ging’s bei mir:

apt-get install bzr libgettext-rails-ruby1.8 potool make libgettext-rails-ruby ruby-gettext gettext

Bei mir kamen hierbei die Pakete ruby1.9.1-dev ruby-dev schon mit an Bord und auch die Symlinks von ruby auf ruby1.9.1 wurden eingerichtet.

cd /var/www/ # oder wo auch immer dudle später hin soll

Ein simples bzr branch https://dudle.inf.tu-dresden.de/ dudle bewirft den Benutzer mit Fehlermeldungen. So will es dann klappen:

bzr -Ossl.cert_reqs=none branch https://dudle.inf.tu-dresden.de/ dudle

Das Verzeichnis /var/www/dudle wird mittels des Befehls angelegt, gehört aber erst einmal root, was wir nicht wollen.

chown -R www-data.www-data dudle/
cd dudle/
cp -p config_sample.rb config.rb

In die .htacces im Stammverzeichnis von Dudle sollte man bei der Nutzung von Ruby 1.9.1 (also auf einem 14.04 Server) hinzufügen:

SetEnv RUBYLIB /var/www/dudle/

Geschieht dies nicht, dann wirft Dudle Fehlermeldungen in die Apache error.log, die darauf hindeuten, dass Dudle seine Ruby Dateien nicht findet.

Wir holen uns noch die Sprachpakete für Dudle an Bord:

for i in locale/??; do wget -O $i/dudle.mo https://dudle.inf.tu-dresden.de/locale/`basename $i`/dudle.mo ; done

Die folgenden Schritte integrieren Dudle in den Webserver:

a2enmod auth_digest

Dann die Sitekonfiguration des Apachen bearbeiten – das könnte je nach System z.B. in die folgende Datei sein: /etc/apache2/sites-available/default-ssl.conf

Alias /dudle /var/www/dudle
<Directory /var/www/dudle>
     Options +ExecCGI
     AllowOverride All
     Order allow,deny
     Allow from all
</Directory>

Nachdem die Voraussetzung nun geschaffen sind, Dudle zu installieren, kann der Compiler im Verzeichnis /var/www/dudle angeworfen werden:

make

In den hier auftauchenden Fehlermeldungen (eigentlich sollten keine mehr kommen – die obigen Schritte integrieren alles, was ich habe lernen müssen) kann man sehen, was Dudle noch fehlt. Zumindest so ungefähr. Meistens, so musste ich erfahren, hilft nur eine Suchmaschine weiter, weil die Ruby-Fehlermeldungen etwas kryptisch für mich waren.

Ging alles glatt – den Apachen neu starten:

service apache2 restart

Der Rest ist Anhübschungskram – z.B. durch Anpassung der Dateien im Verzeichnis dudle/css. Empfehlenswert ist das folgende Stylesheet:

wget https://dudle.inf.tu-dresden.de/css/TUD2.css
wget https://dudle.inf.tu-dresden.de/css/tud/logo.png

Ich hab dann noch das Logo ausgetauscht, die Rechte wieder angepasst und beschlossen, dass nun erst einmal alles gut ist.

Dudle legt neue Abfragen im Stammverzeichnis /dudle/ unter jeweils recht kryptisch anmutenden Namen als Ordner an, die alle Umfragedaten (Benutzer, Passwörter derselben, Zeiten etc.) enthalten. Die Passwörter landen gehashed in .htdigest Dateien.

Meine Schule wäre versorgt – andere können den Dienst bei der TUD (Link siehe oben) oder auch gerne das Dudle auf dem Lehrerforbildungsserver nutzen:

https://lehrerfortbildung-bw.de/dudle/

Bei Problemen nach der Eingabe von Umlauten oder Ligaturen in die Dudle Felder: hier weiterlesen.

WPS Office

WPS hat auf Android nicht den schlechtesten Ruf. Es ist kostenlos erhältlich und darüber hinaus kann es ganz ordentlich mit DOC und DOCX umgehen. Das Office Paket gibt es auch für Linux hier http://wps-community.org/, so richtig dazu raten kann ich aber nicht: Der Umgang mit DOCX Dateien ist aus meiner Sicht nicht besser als im aktuellsten LibreOffice 4.3.2.2 und es kann mit ODTs nichts anfangen.

wps00

Die GUI des Programms ähnelt auf den ersten Blick der von Office 2007 an aufwärts. Die meisten Bedienelemente befinden sich in einer relativen hohen Leiste oben im Fenster.

wps02

Dazu kommt dann auf Wunsch eine Leiste auf der rechten Seite.

Bei der aktullen A15 Beta hat es obendrein noch ein paar ganz besondere Glitches: Wie man den im Bild oben angezeigten Formatvorlagen schon ansehen kann: Die Übersetzung ist noch lückenhaft. Das würde bei einem englischen Programm nicht stören, hier wirkt es aber tödlich.

wps04

Und: WPS erzwingt die rechtsseitige Anordnung der Fensterknöpfe im Hauptfenster. Die Fensterumrandungen des Betriebssystems werden ausgeblendet. In Submenüs, im Bild oben das Fenster im Vordergrund, tauchen die Knöpfe des Desktopthemes wieder auf – in diesem Fall also links. Das nervt schon nach ein paar Minuten kolossal.

Australis

Der neueste Designkram von Mozilla wäre mir eigentlich egal, wenn ich meine Statusbar noch hätte. Die wurde aber entsorgt, so dass ich keinen Nagios Checker mehr sah und NoScript sowie ABE nach oben rutschten. Außerdem gab es CookieKiller nur noch per Kontextmenü und die Anzeige von Links, über die ich meine Maus hielt, tauchte mal rechts und mal links im Browserfenster auf, was aus einem kurzen Kontrollblick ein Suchspiel machte.

Jetzt habe ich zwei weitere Addons – und Firefox sieht wieder aus wie er soll:

https://addons.mozilla.org/de/firefox/addon/classicthemerestorer/

https://addons.mozilla.org/de/firefox/addon/status-4-evar